ทำความรู้จัก Ruijie Gateway: ควบคุม Bandwidth และบล็อกเว็บไม่พึงประสงค์ในองค์กร
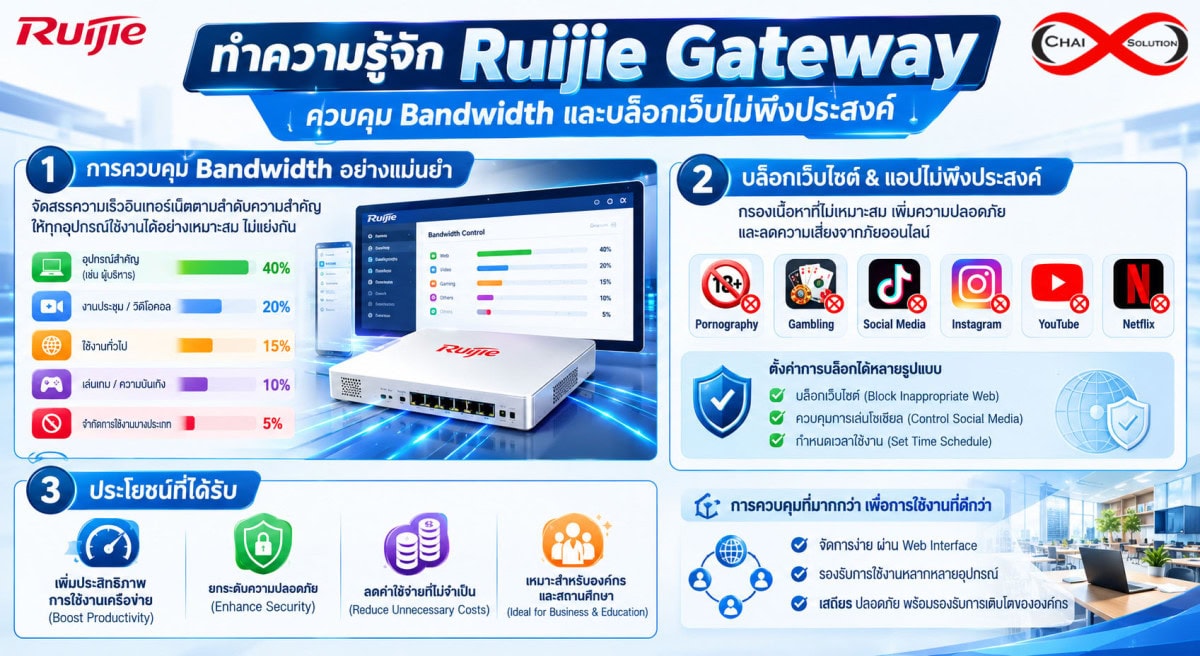
การบริหารจัดการระบบเครือข่ายในองค์กรยุคปัจจุบันไม่ได้มีเพียงแค่การทำให้ระบบอินเทอร์เน็ตใช้งานได้เท่านั้น แต่ยังรวมถึงการควบคุมความเสถียร ความปลอดภัย และการจัดสรรทรัพยากร BANDWIDTH ให้เกิดประสิทธิภาพสูงสุดในการดำเนินธุรกิจ Ruijie Gateway (โดยเฉพาะตระกูล RUIJIE REYEE RG-EG SERIES และ RUIJIE RG-RSR / RG-WALL SERIES) ได้รับการออกแบบมาเพื่อตอบโจทย์องค์กรขนาดเล็ก ขนาดกลาง ไปจนถึงองค์กรขนาดใหญ่ ด้วยฟีเจอร์ระดับองค์กร (ENTERPRISE-GRADE FEATURES) ที่ใช้งานง่ายผ่านระบบคลาวด์
1. ทำความรู้จัก Ruijie Gateway และบทบาทในระบบเครือข่ายองค์กร
Ruijie Gateway ทำหน้าที่เป็น SECURITY & Ruijie Gateway หรือเกตเวย์อัจฉริยะที่ตั้งอยู่ตรงขอบเขตของเครือข่าย (NETWORK EDGE) ซึ่งเชื่อมต่อระหว่างเครือข่ายภายในองค์กร (LOCAL AREA NETWORK: LAN) และเครือข่ายอินเทอร์เน็ตภายนอก (WIDE AREA NETWORK: WAN)
หน้าที่หลักของ RUIJIE GATEWAY ในองค์กร
TRAFFIC ROUTING & LOAD BALANCING: จัดการเส้นทางของข้อมูลและการเชื่อมต่ออินเทอร์เน็ตหลายสาย (MULTI-WAN)
BANDWIDTH MANAGEMENT (QOS): จำกัดและจัดสรรความเร็วอินเทอร์เน็ตให้กับผู้ใช้และแอปพลิเคชันอย่างเป็นธรรม
APPLICATION CONTROL & CONTENT FILTERING: ตรวจจับและบล็อกการเข้าถึงเว็บไซต์หรือแอปพลิเคชันที่ไม่พึงประสงค์
AUTHENTICATION & GUEST ACCESS: จัดการระบบยืนยันตัวตนสำหรับพนักงานและผู้มาติดต่อ (CAPTIVE PORTAL)
CENTRALIZED CLOUD MANAGEMENT: ควบคุมและดูแลระบบเครือข่ายทั้งหมดผ่าน RUIJIE REYEE CLOUD ได้ฟรีโดยไม่มีค่าลิขสิทธิ์รายปี
2. ฟีเจอร์การควบคุม BANDWIDTH MANAGEMENT (QUALITY OF SERVICE – QOS)
ปัญหาใหญ่ในองค์กรคือการที่ผู้ใช้นักสูบBANDWIDTH (BANDWIDTH HOGS) ดึงความเร็วอินเทอร์เน็ตไปใช้กับงานส่วนตัว เช่น การโหลดไฟล์ขนาดใหญ่ การสตรีมวิดีโอความละเอียดสูง หรือการอัปเดตระบบปฏิบัติการ ส่งผลกระทบต่อระบบงานหลักของบริษัท Ruijie Gateway มีกลไกการจัดการ BANDWIDTH ที่แม่นยำ ดังนี้:
2.1 SMART BANDWIDTH ALLOCATION (SMART SHAPING)
ระบบจะทำการคำนวณและกระจาย BANDWIDTH ให้อย่างอัตโนมัติ โดยอ้างอิงจากจำนวนผู้ใช้งานที่เชื่อมต่ออยู่จริงในขณะนั้น
เมื่อเครือข่ายว่าง: ผู้ใช้สามารถดึงความเร็วได้สูงสุดตามที่ตั้งค่าไว้
เมื่อเครือข่ายแออัด: ระบบจะทำการหารเฉลี่ยและจำกัด BANDWIDTH ของผู้ใช้แต่ละคนทันที เพื่อไม่ให้มีใครคนใดคนหนึ่งดึงสัญญาณจนทำให้ผู้อื่นใช้งานไม่ได้
2.2 USER & GROUP BANDWIDTH LIMITS
การกำหนดเพดานความเร็ว (SPEED LIMIT) ตามกลุ่มผู้ใช้งานหรือ VLAN
EXECUTIVE GROUP: กำหนดความเร็วแบบไม่จำกัดหรือจัดลำดับความสำคัญสูงสุด (HIGH PRIORITY)
STAFF GROUP: กำหนดความเร็ว DOWNLOAD/UPLOAD ที่เหมาะสมกับการทำงาน (เช่น 50/50 Mbps)
GUEST GROUP: กำหนดความเร็วขั้นต่ำสำหรับการใช้งานทั่วไป (เช่น 10/10 Mbps) เพื่อป้องกันไม่ให้ผู้มาติดต่อดึง BANDWIDTH ขององค์กร
2.3 APPLICATION-BASED BANDWIDTH CONTROL
การลำดับความสำคัญตามประเภทของปริมาณข้อมูล (TRAFFIC PRIORITIZATION)
HIGH PRIORITY: มอบ BANDWIDTH สูงสุดให้แก่แอปพลิเคชันที่สำคัญต่อธุรกิจ เช่น ZOOM, MICROSOFT TEAMS, IP PHONE (VOIP), ERP, CRM
LOW PRIORITY: จำกัด BANDWIDTH ของแอปพลิเคชันบันเทิง เช่น YOUTUBE, NETFLIX, TIKTOK ให้เหลือเพียงระดับที่พอเปิดดูได้โดยไม่กระทบงานหลัก
3. การบล็อกเว็บไซต์และแอปพลิเคชันไม่พึงประสงค์ (APPLICATION & CONTENT FILTERING)
การปล่อยให้พนักงานเข้าถึงเว็บไซต์หรือแอปพลิเคชันที่ไม่เหมาะสม ไม่เพียงแต่ทำให้ประสิทธิภาพการทำงาน (PRODUCTIVITY) ลดลง แต่ยังนำมาซึ่งความเสี่ยงด้านไซเบอร์ (CYBERSECURITY RISKS) และการรั่วไหลของข้อมูล
3.1 DEEP PACKET INSPECTION (DPI)
Ruijie Gateway ใช้เทคโนโลยี DPI ในการวิเคราะห์โครงสร้างข้อมูลถึงระดับ APPLICATION LAYER (LAYER 7) ทำให้สามารถระบุชนิดของแอปพลิเคชันได้อย่างแม่นยำ แม้ว่าแอปพลิเคชันนั้นจะพยายามหลบเลี่ยงด้วยการเปลี่ยน PORT หรือใช้การเข้ารหัสก็ตาม
3.2 APPLICATION BLOCKING CATEGORIES
ผู้ดูแลระบบสามารถเลือกบล็อกแอปพลิเคชันได้ตามหมวดหมู่เพียงแค่คลิกเดียว:
SOCIAL MEDIA: FACEBOOK, INSTAGRAM, X (TWITTER), TIKTOK
STREAMING & ENTERTAINMENT: YOUTUBE, NETFLIX, SPOTIFY, TWITCH
ONLINE GAMING: STEAM, GARENA, PUBG, ROBLOX
P2P & FILE SHARING: BITTORRENT, UTORRENT, MEGA, GOOGLE DRIVE (เลือกบล็อกเฉพาะส่วนได้)
PROXY & VPN TOOLS: TOR, NORDVPN, EXPRESSVPN, PSIPHON (ป้องกันการมุดข้ามบล็อก)
3.3 URL & CONTENT FILTERING BASED ON WEB CATEGORIES
การบล็อกตามหมวดหมู่ของเว็บไซต์ (URL CATEGORIES) และคำค้นหา:
ADULT & GAMBLING: บล็อกเว็บพนันออนไลน์ เว็บโป๊ และเนื้อหาลามกอนาจาร
MALICIOUS & PHISHING SITES: บล็อกเว็บไซต์อันตรายที่มีมัลแวร์ หรือเว็บปลอมที่หลอกลวงเอาข้อมูล
CUSTOM BLACKLIST/WHITELIST: การกำหนดโดเมนเนมที่ต้องการบล็อกหรืออนุญาตเป็นการเฉพาะเจาะจง
3.4 TIME-BASED ACCESS POLICIES
การกำหนดนโยบายการใช้งานตามช่วงเวลา (SCHEDULE POLICIES)
เวลางาน (08:30 – 17:30 น.): บล็อก SOCIAL MEDIA, STREAMING และเกมทั้งหมด เพื่อให้พนักงานโฟกัสกับงาน
เวลาพักเที่ยงและหลังเลิกงาน: ปลดล็อกการบล็อกอัตโนมัติ เพื่อให้พนักงานใช้งานความบันเทิงได้ตามปกติ
4. ฟีเจอร์เสริมเพื่อความเสถียรและความปลอดภัยระดับองค์กร
นอกเหนือจากการควบคุม BANDWIDTH และบล็อกเว็บ Ruijie Gateway ยังมาพร้อมกับฟีเจอร์สำคัญที่ช่วยเสริมความแข็งแกร่งให้แก่เครือข่ายองค์กร:
4.1 MULTI-WAN LOAD BALANCING & FAILOVER
รองรับการต่ออินเทอร์เน็ตจากผู้ให้บริการหลายราย (ISP) พร้อมกัน
LOAD BALANCING: รวมความเร็วและกระจายภาระการใช้งานออกไปยังสายอินเทอร์เน็ตต่างๆ
AUTO-FAILOVER: หากอินเทอร์เน็ตสายหลักตัด ระบบจะสลับไปใช้อินเทอร์เน็ตสายสำรองทันทีโดยที่การใช้งานไม่สะดุด
4.2 CAPTIVE PORTAL & GUEST AUTHENTICATION
ระบบหน้าล็อกอินเพื่อยืนยันตัวตนก่อนเข้าใช้งานอินเทอร์เน็ต
รองรับการล็อกอินผ่าน VOUCHER CODE, ONE-TIME PASSWORD (OTP), FACEBOOK LOGIN หรือ RADIUS SERVER
สามารถบันทึกข้อมูลการเข้าใช้งานเพื่อรองรับข้อกำหนดตาม พ.ร.บ. คอมพิวเตอร์
4.3 VPN FOR REMOTE WORK (IPSEC / PPTP / L2TP / OVPN)
เชื่อมต่อสาขา (SITE-TO-SITE VPN) หรือให้พนักงานที่ทำงานจากบ้าน (REMOTE WORKERS) เข้าถึงไฟล์และระบบภายในองค์กรได้อย่างปลอดภัยผ่านการเข้ารหัสข้อมูล
5. การบริหารจัดการผ่าน RUIJIE REYEE CLOUD
จุดเด่นสำคัญของ RUIJIE คือระบบ REYEE CLOUD MANAGEMENT ที่ช่วยให้ผู้ดูแลระบบ (ADMIN) หรือทีม IT OUTSOURCE สามารถบริหารจัดการเครือข่ายทั้งหมดได้จากทุกที่ทุกเวลา
REMOTE CONFIGURATION: ตั้งค่านโยบาย QOS, บล็อกเว็บ หรืออัปเดต FIRMWARE ผ่านเว็บเบราว์เซอร์หรือแอปพลิเคชันมือถือ
REAL-TIME MONITORING: ตรวจดูการใช้งาน BANDWIDTH แบบ REAL-TIME, ตรวจสอบผู้ใช้งานที่ดึงเน็ตมากที่สุด และดูสถานะของอุปกรณ์
TRAFFIC ANALYTICS & REPORTS: สรุปรายงานการใช้งานอินเทอร์เน็ต รายงานการพยายามเข้าถึงเว็บไซต์ที่ถูกบล็อก เพื่อนำมาปรับปรุงนโยบายความปลอดภัยขององค์กร
FREE FOREVER: ไม่มีค่าธรรมเนียม LICENSE รายปีสำหรับระบบคลาวด์ ช่วยลดต้นทุนในการดูแลรักษา (TCO) ได้อย่างมาก
6. แนวทางการออกแบบและประยุกต์ใช้งานจริงในองค์กร (USE CASES)
การนำ Ruijie Gateway ไปติดตั้งจริงในองค์กรแต่ละรูปแบบ จำเป็นต้องมีการวางนโยบาย (Policies) ที่แตกต่างกัน เพื่อให้สอดคล้องกับพฤติกรรมการใช้งานและจุดประสงค์ขององค์กรนั้นๆ
6.1 สำนักงานออฟฟิศขนาดกลาง (Corporate Office)
โจทย์: พนักงานดึงเน็ตไปใช้ส่วนตัว เช่น เปิดดู YouTube ฟังเพลง Spotify หรือแอบโหลดไฟล์ขนาดใหญ่ ทำให้การประชุมผ่าน Zoom / Microsoft Teams กระตุก
แนวทางแก้ไข:
จัดลำดับความสำคัญ (QoS Priority): ตั้งค่าให้ Traffic ประเภท VoIP และ Video Conference (Zoom, Teams, Webex) อยู่ในระดับ High Priority และรับประกัน Bandwidth ขั้นต่ำไว้เสมอ
จำกัดความเร็วรายบุคคล: ตั้งค่า Smart QoS ให้พนักงานทุกคนได้ Bandwidth สูงสุดไม่เกิน 50 Mbps/20 Mbps เมื่อเครือข่ายแออัด
บล็อกแอปพลิเคชันสาย P2P: บล็อก BitTorrent, uTorrent และบริการ Cloud Storage ส่วนตัวในเวลางาน
6.2 สถาบันการศึกษา และโรงเรียน (Educational Institutes)
โจทย์: นักเรียน/นักศึกษาแอบเล่นเกมออนไลน์ (ROV, PUBG, Steam) หรือเข้าเว็บไซต์ที่ไม่เหมาะสมผ่าน Wi-Fi ของโรงเรียน
แนวทางแก้ไข:
Content Filtering: เปิดใช้งานหมวดหมู่การบล็อกประเภท Adult, Gambling, Cyberbullying และ Violence
Application Blocking ตามเวลา: บล็อกเกมออนไลน์ทั้งหมดในช่วงเวลาเรียน (08:00 – 15:30 น.) และเปิดให้เล่นได้หลังเลิกเรียน
Guest Authentication: บังคับให้เข้าใช้งานผ่าน Captive Portal โดยกรอก รหัสนักศึกษา หรือ Voucher เพื่อระบุตัวตนตามกฎหมาย
6.3 ธุรกิจบริการ ร้านกาแฟ และโรงแรม (Hospitality & Retail)
โจทย์: ผู้ใช้บริการภายนอก (Guest) แช่การใช้งานเน็ต ดึงสปีดไปจนหมด ส่งผลให้ระบบ POS หรือระบบแคชเชียร์ของร้านทำงานไม่ได้
แนวทางแก้ไข:
แยก VLAN ชัดเจน: แยกวงเครือข่ายระหว่าง Staff/POS VLAN และ Guest VLAN ออกจากกันโดยเด็ดขาด
จำกัด Bandwidth ของ Guest: ตั้งค่าให้ผู้ใช้บริการภายนอกใช้งานได้ไม่เกิน 20 Mbps ต่ออุปกรณ์ และจำกัดเวลาใช้งานต่อเซสชัน (Session Timeout)
บล็อกเว็บไซต์อันตราย: เปิดระบบ Phishing & Malware Site Blocking เพื่อป้องกันไม่ให้ผู้ใช้บริการนำอุปกรณ์ที่มีไวรัสเข้ามาแพร่กระจายในเครือข่าย
7. ขั้นตอนปฏิบัติจริง: การตั้งค่า Bandwidth และ Web Blocking บน Ruijie Cloud
หนึ่งในจุดเด่นของ Ruijie คือความสะดวกในการตั้งค่าผ่านระบบ Cloud Management สามารถทำได้ทั้งจาก Web Browser หรือแอปพลิเคชัน Ruijie Reyee App โดยมีขั้นตอนพื้นฐานดังนี้:
7.1 การตั้งค่าจัดสรร Bandwidth (Smart Flow Control / QoS)
เข้าสู่ระบบ Ruijie Cloud เลือก Project และเข้าสู่หน้าการจัดการ Gateway
ไปที่เมนู Flow Control หรือ Bandwidth Management
เลือกเปิดใช้งาน Smart Flow Control (Smart Shaping)
ป้อนความเร็วอินเทอร์เน็ตจริงที่เช่าจากผู้ให้บริการ (ISP Speed) เช่น Download 1000 Mbps / Upload 500 Mbps เพื่อให้ Gateway คำนวณการกระจาย Bandwidth ได้แม่นยำ
(Optional) ตั้งค่าตาม IP/VLAN: กำหนดกฎ (Rule) สำหรับ User Group เฉพาะ เช่น กำหนดให้วง VLAN_Staff โดนจำกัดความเร็วสูงสุดแบบ Per-IP
7.2 การตั้งค่าบล็อกแอปพลิเคชันและเว็บไซต์ (Application & Behavior Control)
ไปที่เมนู Behavior Control > Application Control
เลือก Add Control Policy และเลือกวงเครือข่ายที่ต้องการบังคับใช้
เลือกหมวดหมู่แอปพลิเคชันที่ต้องการควบคุม เช่น:
Social Network: Facebook, Instagram, TikTok
Video Streaming: YouTube, Netflix
Online Games: Steam, Epic Games, Garena
เลือกแอ็กชันเป็น Block (ปฏิเสธการเชื่อมต่อ) หรือ Limit Bandwidth (จำกัดความเร็วให้เหลือต่ำสุด)
กำหนดช่วงเวลา (Time Schedule): เลือกให้มีผลเฉพาะ “Work Hours” (เช่น จันทร์-ศุกร์ 08:30 – 17:30 น.)
กด Save & Apply เพื่อส่งนโยบายไปยัง Ruijie Gateway โดยทันที
8. การปฏิบัติตามกฎหมาย พ.ร.บ. คอมพิวเตอร์ และมาตรฐานความปลอดภัย
นอกเหนือจากการควบคุมความเร็วและการบล็อกเว็บไซต์แล้ว Ruijie Gateway ยังตอบโจทย์ด้านการกำกับดูแลและการจัดเก็บข้อมูลการจราจรทางคอมพิวเตอร์ (Traffic Log) อีกด้วย
8.1 การเก็บข้อมูลการจราจรทางคอมพิวเตอร์ (Log Retention)
ตามพระราชบัญญัติว่าด้วยการกระทำความผิดเกี่ยวกับคอมพิวเตอร์ องค์กรจำเป็นต้องมีระบบที่สามารถระบุตัวตนของผู้ใช้งานและเก็บข้อมูลการเข้าถึงอินเทอร์เน็ตย้อนหลังได้อย่างน้อย 90 วัน
User Authentication: Ruijie Gateway สามารถบันทึกได้ว่า IP Address หรือ MAC Address ใด ล็อกอินด้วยบัญชีผู้ใช้ชื่ออะไร
NAT / Traffic Logging: Gateway ทำการจัดเก็บ Log การเชื่อมต่อ (Source IP, Destination IP, Port, Timestamp) และส่งออกไปยัง Log Server หรือ Syslog External เพื่อจัดเก็บอย่างปลอดภัยตามข้อกำหนดทางกฎหมาย
8.2 การป้องกันภัยคุกคามและการโจมตีเครือข่าย (Network Security & Anti-Attack)
ARP Spoofing Protection: ป้องกันการโจมตีประเภท Man-in-the-Middle ที่ผู้ไม่หวังดีพยายามดักจับข้อมูลภายในวง LAN
DoS / DDoS Attack Defense: ระบบป้องกันการส่งข้อมูลจำนวนมหาศาลเข้ามาถล่ม Gateway จนทำให้ระบบค้างหรือล่ม
Virtual IP / Port Forwarding Security: ช่วยซ่อน IP จริงของอุปกรณ์เซิร์ฟเวอร์ภายในองค์กร เมื่อต้องเปิดบริการให้ภายนอกเข้าถึง
ตารางเปรียบเทียบการเลือกใช้ Ruijie Gateway แต่ละกลุ่มรุ่น (Product Series Guide)
| รุ่น / Series | จำนวนผู้ใช้งานที่แนะนำ (Recommended Users) | Bandwidth ที่รองรับสูงสุด (Throughput) | ฟังก์ชันเด่น | เหมาะสำหรับองค์กรประเภท |
| Ruijie Reyee RG-EG105G-P / EG105G V2 | 10 – 100 Users | สูงสุด 600 – 1,000 Mbps | Multi-WAN, PoE Output, Smart QoS, Cloud Managed | ออฟฟิศขนาดเล็ก, ร้านค้าปลีก, โฮมออฟฟิศ |
| Ruijie Reyee RG-EG210G-P / EG310GH-P | 100 – 300 Users | สูงสุด 1,000 Mbps (Gigabit full speed) | App Blocking (DPI), Multi-WAN Load Balance, VPN Server | ออฟฟิศขนาดกลาง, สาขาองค์กร, โรงแรมขนาดเล็ก |
| Ruijie Reyee RG-EG3250 / EG3500 Series | 300 – 1,000+ Users | สูงสุด 2,000 – 4,000 Mbps | Deep Packet Inspection, Advanced Security, High Concurrent Connections | ออฟฟิศขนาดใหญ่, โรงเรียน, มหาวิทยาลัย, โรงแรมขนาดใหญ่ |
สนใจสอบถามโปรโมชั่นชุดกล้องพร้อมติดตั้ง หรือขอใบเสนอราคา ติดต่อฝ่ายขายของเราได้ทันที
- Line Official: @chaisolution (มี @ ข้างหน้า)
- สายด่วนฝ่ายขาย:088-5851649 (คุณหญิง) | 080-3373324 (คุณแยม)
- 085-0555331 (คุณมุก) | 061-8084109 (คุณมิ้น)
- 061-9172440 (คุณแม็ค) | 093-4918722 (คุณก็อต)
คำถาม 5 ข้อ
- คุณสมบัติหรือฟีเจอร์ไหนของ Ruijie Gateway ที่คุณสนใจนำไปปรับใช้ในองค์กรมากที่สุด?
- ปัญหาหลักเกี่ยวกับระบบเครือข่ายที่คุณกำลังเจออยู่ในปัจจุบันคืออะไร?
- จำนวนผู้ใช้งานและอุปกรณ์ทั้งหมดในองค์กรของคุณมีประมาณกี่เครื่อง?
- มีแผนจะกำหนดนโยบายการบล็อกเว็บไซต์หรือแอปพลิเคชันในช่วงเวลาใดบ้าง?
- ต้องการให้ระบบมีการเก็บข้อมูลการจราจรทางคอมพิวเตอร์ (Log) เพื่อรองรับ พ.ร.บ. คอมพิวเตอร์ด้วยหรือไม่?